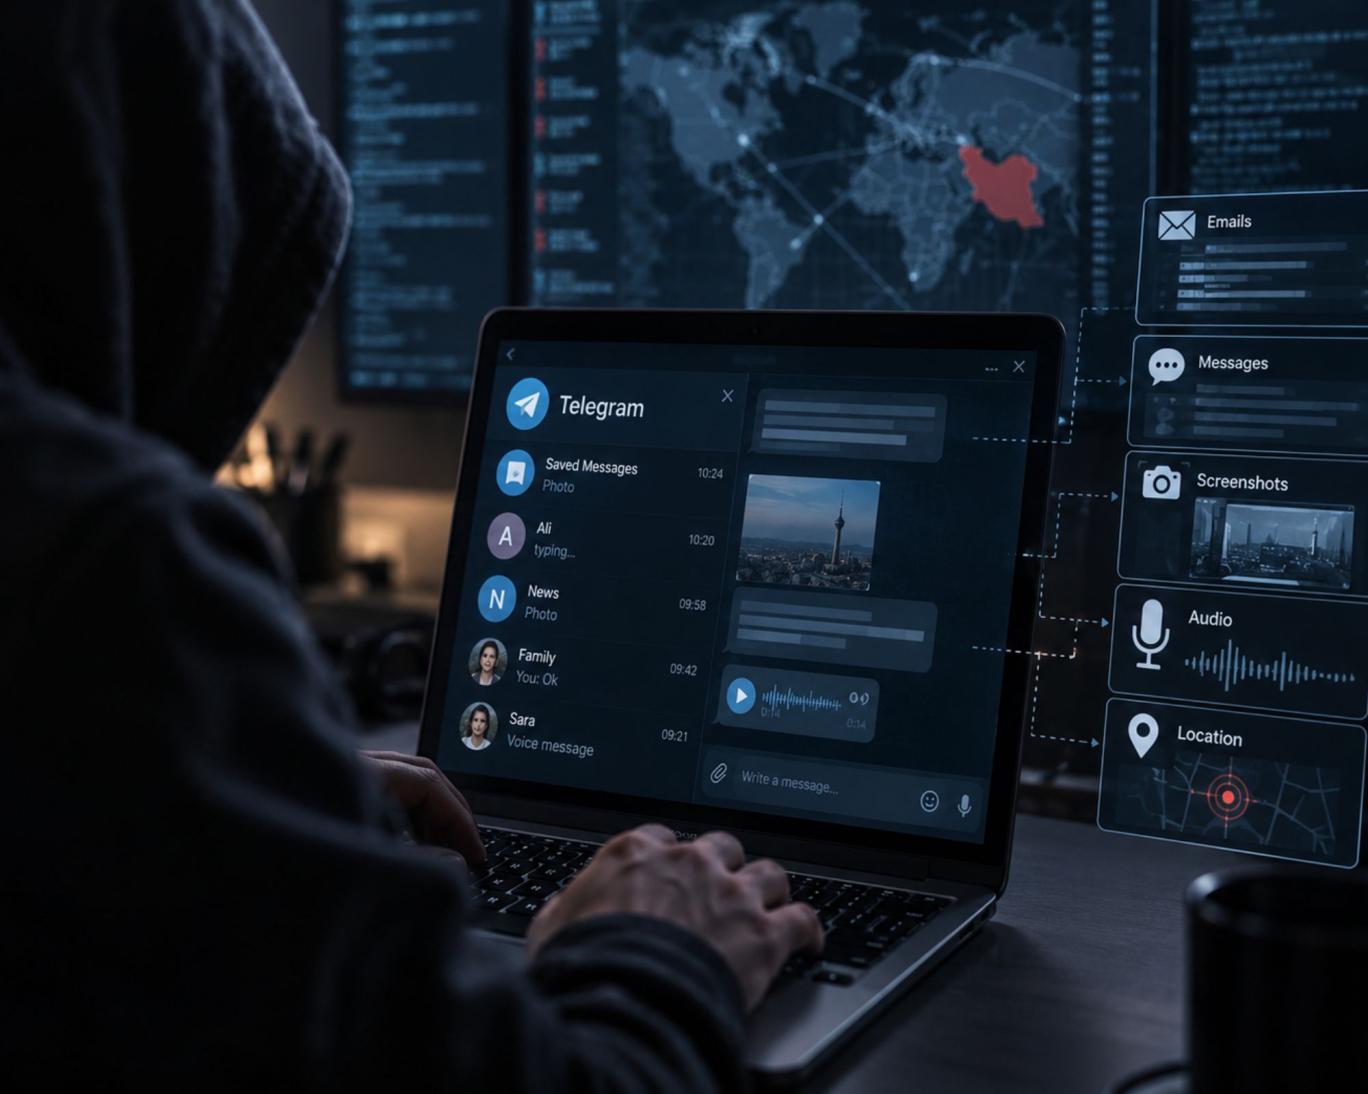
مرکز ملی امنیت سایبری بریتانیا در گزارشی مشترک با اداره تحقیقات فدرال آمریکا و سرویس اطلاعات و امنیت عمومی هلند، درباره بدافزاری هشدار داد که به گفته این نهادها، عوامل سایبری دولتی در ایران دستکم از سال ۲۰۲۵، از آن برای هدف قرار دادن افراد در کشورهای مختلف، از جمله بریتانیا، آمریکا و هلند استفاده کردهاند.
این بدافزار که «چوزن بریک» (CHOSEN BRICK) نام دارد، میتواند درباره تماسها، ایمیلها و پیامهای شبکههای اجتماعی افراد هدف اطلاعات جمعآوری کند؛ اطلاعاتی که ممکن است برای ردیابی رفتوآمد و فعالیتهای آنها نیز به کار رود.
مرکز ملی امنیت سایبری بریتانیا ارزیابی میکند که جمهوری اسلامی ایران «تقریبا بهطور قطع»، از عملیات سایبری برای سرکوب افرادی آنها را تهدید میداند، از جمله مخالفان، فعالان و روزنامهنگاران، استفاده میکند. این گزارش میافزاید نهادهای اطلاعاتی حکومت ایران در برخی موارد، برای ربودن یا اجرای عملیات مرگبار علیه افرادی که در خارج از ایران که آنها را دشمن حکومت تلقی میکنند، توطئه کردهاند.
اطلاعات شخصی شماری از قربانیان چوزن بریک پیشتر در وبسایتهای افشاگر حامی جمهوری اسلامی ایران منتشر شده است؛ موضوعی که به گفته نویسندگان گزارش، میتواند امنیت افراد هدف را بیشازپیش به خطر بیندازد.
حمله با یک پیام آغاز میشود
بر اساس این گزارش، مهاجمان شیوه حمله را متناسب با فردی که هدف گرفتهاند، تغییر میدهند، از این رو، شیوه برقراری ارتباط اولیه با اهداف بسیار متفاوت است. نتیجهای که از این عملیات دنبال میشود، نیز در هر مورد تفاوت دارد. با این حال، الگوی اصلی زنجیره حملات این عوامل به این شکل است که آنها معمولا از طریق پیامرسانهایی مانند واتساپ و تلگرام با فرد موردنظر ارتباط برقرار میکنند و خود را فرد یا نهادی قابلاعتماد جا میزنند.
مهاجمان پیش از برقراری تماس درباره قربانی تحقیق میکنند تا پیامها و هویت جعلیشان باورپذیرتر باشد. در برخی موارد، مهاجم خود را فردی معرفی کرده که قربانی از قبل میشناسد و در موارد دیگر، وانمود کرده است که از بخش پشتیبانی فنی یک پیامرسان تماس میگیرد.
پس از جلب اعتماد، مهاجم قربانی را ترغیب میکند فایلی را دانلود و باز کند. ظاهر و محتوای این فایل با موضوع گفتگو هماهنگ است تا هیچ شکی ایجاد نکند.
در موارد شناساییشده، فایلهای آلوده در قالب برنامههای شناختهشدهای مانند پیکتوری، رانوی، آنتیویروس نورتون، تلگرام، ادوبی فلش پلیر و کیپس برای قربانیان فرستاده شدهاند. در مواردی نیز مهاجمان فایل آلوده را به شکل نتایج اسکن امآرآی ارائه کردهاند.
وقتی دستگاه کاری امنتر است، مهاجمان سراغ رایانه شخصی میروند
گزارش نشان میدهد مهاجمان اغلب ابتدا از طریق دستگاه کاری یا سازمانی قربانی، وارد عمل میشوند، اما اگر این روش موفق نباشد یا احتمال شناسایی حمله بالا برود، ممکن است از فرد بخواهند فایل را در دستگاه شخصی خود باز کند تا سامانههای امنیتی سازمانی که از او محافظت میکنند، دور زده شوند.
با باز شدن فایل، صفحهای ظاهرا معتبر و متناسب با محتوای ادعایی آن نمایش داده میشود تا قربانی همچنان تصور کند فایل واقعی است. همزمان، در پسزمینه، بخش اصلی چوزن بریک دانلود و اجرا میشود و راه دسترسی مهاجم به رایانه را باز میکند.
در تمام نمونههایی که تاکنون شناسایی شدهاند، رایانههای مجهز به سیستمعامل ویندوز هدف قرار گرفتهاند.
بدافزاری که پس از خاموش و روشن شدن رایانه، هم باقی میماند
چوزن بریک طوری طراحی شده است که با راهاندازی مجدد رایانه از بین نرود. این بدافزار با ایجاد تغییراتی در رجیستری ویندوز، خود را طوری تنظیم میکند که هر بار کاربر وارد سیستم میشود، دوباره اجرا شود. چوزن بریک برای جلوگیری از شناسایی شدن، مواردی را به فهرست استثناهای آنتیویروس مایکروسافت دیفندر اضافه میکند.
Read More
This section contains relevant reference points, placed in (Inner related node field)
پس از آلوده شدن رایانه، چوزن بریک از تلگرام برای ارتباط با مهاجمان و دریافت فرمان استفاده میکند. برای هر قربانی نیز یک شناسه ربات تلگرام جداگانه در نظر گرفته میشود تا دستگاههای آلوده از یکدیگر تفکیک شوند.
تاکنون شواهدی دیده نشده است که این بدافزار بتواند بهطور خودکار از یک رایانه به رایانههای دیگر منتقل شود و حملات مشاهدهشده عمدتا روی یک دستگاه متمرکز بودهاند. با این حال، قادر است بدافزارهای دیگری را دانلود و نصب کند و به همین دلیل، از نظر فنی امکان گسترش حمله وجود دارد.
از روشن کردن میکروفن تا خواندن ایمیلها
دامنه دسترسی چوزن بریک گسترده است و این بدافزار پس از ورود به رایانه، میتواند اطلاعات سیستم و برنامههای در حال اجرا را بررسی کند، از صفحه نمایش عکس بگیرد و میکروفن دستگاه را برای ضبط صدا روشن کند.
همچنین میتواند اطلاعات تلگرام و واتساپ را از مرورگرهای اینترنتی استخراج، فایلهای دیگری را روی رایانه دانلود، فایلهای موجود را حذف و به محتوای ایمیلهای قربانی دسترسی پیدا کند. در دستکم یک نمونه، قابلیت پاک کردن اطلاعات رایانه نیز در این بدافزار مشاهده شد.
عکس گرفتن از صفحه نمایش یکی از قابلیتهایی است که بارها در دستگاههای آلوده دیده شده است. مهاجمان میتوانند از اطلاعات موجود در این تصاویر برای شناسایی ارتباطات قربانی، موقعیت مکانی و الگوی زندگی و رفتوآمد او استفاده کنند.
در برخی موارد، عوامل سایبری ایرانی اطلاعات شخصی بهدستآمده از قربانیان را نیز منتشر کردهاند؛ اقدامی که به گفته گزارش، میتواند برای افزایش فشار و آزار افراد هدف به کار رود.
اطلاعات سرقتشده چگونه منتقل میشوند؟
اطلاعات و فایلهای جمعآوریشده از رایانه قربانی از طریق رباتهای تلگرام و برخی سرویسهای ذخیرهسازی ابری، از جمله «ولتر آبجکتس» (VultrObjects) و «استورجشِر» (StorjShare)، برای مهاجمان ارسال میشوند. در نسخههای جدیدتر این بدافزار، از پراکسی نیز برای پنهان کردن ارتباط با رباتهای تلگرام استفاده شده است.
چوزن بریک همچنین میتواند به دستور مهاجم، بدافزارهای دیگری را دانلود کند. در نمونههای بررسیشده، این فایلها گاهی در مسیرهایی ذخیره شدند که بسیار شبیه پوشههای اصلی ویندوز به نظر میرسند؛ روشی که تشخیص آنها را برای کاربر دشوارتر میکند.
از کجا بفهمیم رایانه آلوده شده است؟
مرکز ملی امنیت سایبری بریتانیا به سازمانهایی که احتمال میدهند یکی از دستگاههایشان به چوزن بریک آلوده شده باشد، توصیه میکند از تیم فناوری اطلاعات یا شرکت ارائهدهنده خدمات فنی بخواهند موضوع را بررسی کند.
این بررسی میتواند شامل جستوجوی نشانههای شناختهشده بدافزار در گزارشهای ثبتشده سیستم، بررسی تغییرات ایجادشده در ویندوز و استفاده از روشهای فنی شناسایی ارائهشده در گزارش باشد.
این هشدار تنها به رایانههای محل کار محدود نیست. مهاجمان ممکن است عمدا دستگاه شخصی افراد را هدف قرار دهند تا از سد سامانههای امنیتی سازمانی عبور کنند. به همین دلیل، به سازمانهایی که کارکنانشان بیشتر در معرض چنین حملاتی قرار دارند، توصیه شده است درباره این تهدید به آنها اطلاع دهند و در صورت لزوم، برای بررسی دستگاههای شخصی نیز کمکشان کنند.
یکی از بخشهایی که متخصصان میتوانند بررسی کنند، قسمت مربوط به اجرای خودکار برنامهها در رجیستری ویندوز است. بدافزارها از این بخش استفاده میکنند تا با هر بار ورود کاربر به سیستم، دوباره فعال شوند.
در نمونههای پیشین چوزن بریک، نامهایی مانند «SMQDService» و «winappx» در میان ورودیهای مخرب دیده شد. با این حال، گزارش تاکید میکند که وجود یا نبود این نامها بهتنهایی نمیتواند آلودگی را تایید یا رد کند، زیرا مهاجمان قادرند نام فایلها، پوشهها و ورودیهای رجیستری را تغییر دهند.
چه ارتباطهایی میتوانند مشکوک باشند؟
از آنجا که چوزن بریک برای فعالیت خود از برخی خدمات اینترنتی قانونی استفاده میکند، ردپای آن ممکن است در سوابق شبکه سازمانها دیده شود. بر اساس گزارش، ارتباط غیرمنتظره با زیرساخت تلگرام و دامنههایی مانند بکبلیز بی۲ (backblazeb2.com)، ولتر آبجکتس (vultrobjects.com)، استورجشِر (storjshare.io)، «آیپی رویال» (iproyal.com) و «لایتنینگ پراکسیز» (lightningproxies.net) باید بیشتر بررسی شود. البته ارتباط با این سرویسها بهتنهایی به معنای آلوده بودن دستگاه نیست.
چگونه میتوان خطر را کاهش داد؟
مرکز ملی امنیت سایبری بریتانیا میگوید آگاهی از روشهای مهندسی اجتماعی یکی از مهمترین راههای مقابله با چنین حملاتی است، زیرا مهاجمان پیش از فرستادن بدافزار، معمولا برای جلب اعتماد قربانی وقت میگذارند.
این مرکز توصیه میکند کاربران برنامههایی را که از طریق لینک یا فایل پیوست برایشان ارسال میشود نصب نکنند و نرمافزارها را مستقیم از وبسایت رسمی سازنده یا فروشگاه معتبر برنامهها دریافت کنند.
بهروز نگه داشتن سیستمعامل و برنامهها، ترجیحا با فعال کردن بهروزرسانی خودکار، استفاده از آنتیویروس فعال و بهروز و جدی گرفتن هشدارهای امنیتی ویندوز هنگام دانلود فایل از دیگر توصیههای این مرکز است.
برای سازمانها نیز استفاده از احراز هویت چندمرحلهای مقاوم در برابر فیشینگ، محدود کردن برنامههای قابلاجرا، استفاده از امکانات امنیتی و اسکن ایمیل و نظارت بر دستگاهها و شبکه توصیه شده است.
مرکز ملی امنیت سایبری بریتانیا از افراد و سازمانها خواسته است حوادث مهم امنیت سایبری در بریتانیا را به این مرکز گزارش کنند. اداره تحقیقات فدرال آمریکا نیز از افرادی که خود یا فردی که میشناسند، هدف این کارزار قرار گرفتهاند، خواسته است موضوع را به مرکز شکایات جرائم اینترنتی این نهاد اطلاع دهند. در هلند نیز افراد مشکوک به نفوذ سایبری میتوانند با سرویس اطلاعات و امنیت عمومی یا پلیس محلی تماس بگیرند.
مرکز ملی امنیت سایبری بریتانیا در پایان تاکید میکند که اجرای این توصیهها میتواند خطر حمله را کاهش دهد، اما هیچ اقدام امنیتی نمیتواند همه خطرها را بهطور کامل از میان ببرد.